E.S.E. – Easy Serving Espresso // Geschichte, Technik und das erstaunlich offene Ökosystem hinter dem 44-Millimeter-Pad
Ein Espresso-System mit Wurzeln in den 1970er-Jahren, ein offener Industriestandard und ausgerechnet heute wieder stark wachsend. E.S.E. ist wesentlich interessanter, als das unscheinbare Papierpad zunächst vermuten lässt.
Wer heute an portionierten Kaffee denkt, landet gedanklich ziemlich schnell bei einer Kapsel. Nespresso, Dolce Gusto, vielleicht noch Tassimo. Kapsel einlegen, Taste drücken, Kaffee fertig.
Update zum KI-Angriff in Mexiko: Was seitdem wirklich neu ist
Vor einigen Wochen habe ich mich hier ausführlicher mit einem Cyberangriff auf mexikanische Regierungsorganisationen beschäftigt, bei dem ein einzelner Angreifer Claude Code und GPT-4.1 sehr tief in seinen operativen Workflow eingebaut hatte.
Wer den Hintergrund noch einmal nachlesen möchte:
und die deutlich technischere Analyse:
Eine Frage der Reihenfolge: Wie ein einzelner Spickzettel eine KI zum Komplizen machte
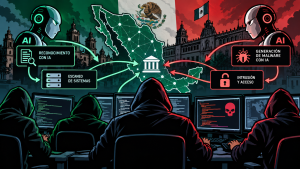
Eine technische Aufarbeitung des KI-gestützten Angriffs auf neun mexikanische Regierungsorganisationen – und was Threat Hunter und Incident Responder daraus lernen können
Es gibt Cybervorfälle, bei denen mich weniger die Schlagzeile interessiert als das, was zwischen den Zeilen passiert.
Dieser hier gehört für mich definitiv dazu.
Die billige KI aus China – und warum Europa zwischen zwei Abhängigkeiten geraten könnte
China verschenkt KI – und wir sollten uns fragen, warum
Am 27. Januar 2025 passierte an der amerikanischen Börse etwas, das man bis dahin kaum für möglich gehalten hätte.
Nvidia verlor innerhalb eines Tages rund 593 Milliarden US-Dollar an Börsenwert. So viel hatte noch kein amerikanisches Unternehmen an einem einzigen Tag verloren.
Der Grund war kein Krieg, keine Finanzkrise und auch kein Einbruch bei der Nachfrage nach künstlicher Intelligenz.
Es brauchte keine böse Super-KI! Nur einen Spickzettel und jemanden, der nicht beim ersten Nein aufgibt
Es ist kurz nach drei Uhr morgens am 27. Dezember 2025.
Irgendwo sitzt jemand vor einem Rechner und öffnet Claude Code. Nicht, um eine Präsentation zu bauen, Code für eine App zu schreiben oder einen nervigen Fehler zu suchen. Sondern um herauszufinden, wie man in Systeme mexikanischer Behörden eindringt, Daten findet und dabei möglichst wenig Spuren hinterlässt.
Die KI reagiert zunächst genau so, wie man es sich wünschen würde.
Der Angreifer mit dem Rucksack vor der Haustür
Vor rund acht Wochen habe ich in einer Runde eine Präsentation zum Thema „AI Vulnerability Storm“ gehalten. Es ging dabei um eine Entwicklung, die ich nicht nur technisch spannend finde, sondern auch fachlich ziemlich unbequem.
Am Ende habe ich noch ein paar Gedanken aus meiner Glaskugel mitgegeben. Also das, was man meistens sagt, wenn man eigentlich weiß, dass man es nicht genau wissen kann, aber trotzdem ein ziemlich klares Bauchgefühl hat.
AI Vulnerability Storm: Wenn Angreifer schneller werden als unsere Prozesse
Es war einer dieser Tage, an denen eigentlich alles „unter Kontrolle“ ist. Die Dashboards sind grün genug, die Reports sauber, die Zahlen plausibel. Irgendwo im System stehen ein paar tausend Schwachstellen, priorisiert, bewertet, in Tickets gegossen. Alles genau so, wie man es über Jahre gelernt hat.
Und trotzdem fühlt es sich falsch an.
Nicht, weil etwas kaputt ist. Sondern weil man merkt, dass man sich in einer Realität bewegt, die es so eigentlich nicht mehr gibt.
KI, Gipfel und Realität – Gedanken eines Technologienerds am Morgen
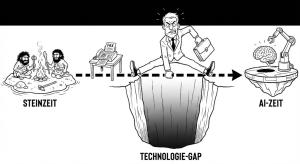
Heute Morgen beim ersten Kaffee lief im Deutschlandfunk das Interview mit Bundesdigitalminister Karsten Wildberger vom KI-Gipfel in Neu-Delhi (https://impact.indiaai.gov.in). Ich habe zugehört – nicht mit politischem Reflex, sondern mit technischem. Wer selbst reinhören oder nachlesen möchte, hier die Quellen:
Warum physische Angriffe heute weder teuer noch spektakulär sind
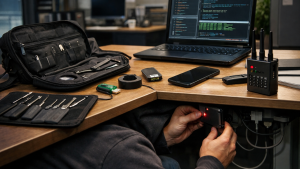
Der Mythos, der uns in Sicherheit wiegt
Wenn in Unternehmen über physische Sicherheit gesprochen wird, ist das Gespräch oft erstaunlich kurz. Man redet über Schlösser, über Zutrittskarten, über Kameras. Und sehr schnell landet man bei der Frage: Was könnte jemand stehlen?
Laptops. Telefone. Monitore. Vielleicht noch ein Server „im Keller“ oder ein Prototyp im Labor.