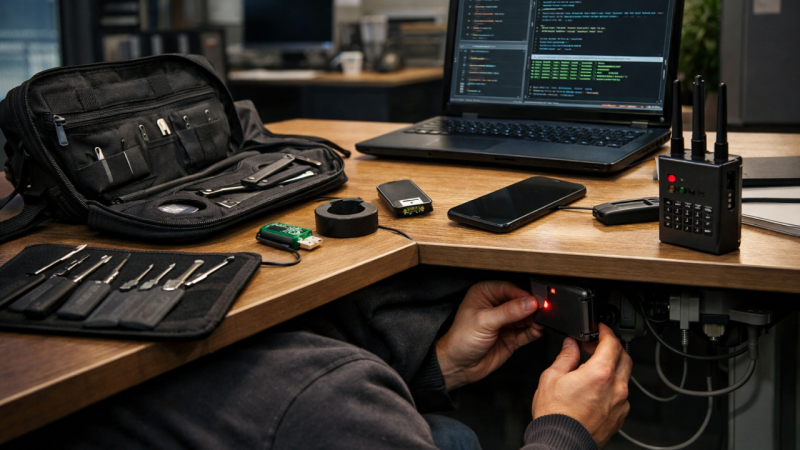
Der Mythos, der uns in Sicherheit wiegt
Wenn in Unternehmen über physische Sicherheit gesprochen wird, ist das Gespräch oft erstaunlich kurz. Man redet über Schlösser, über Zutrittskarten, über Kameras. Und sehr schnell landet man bei der Frage: Was könnte jemand stehlen?
Laptops. Telefone. Monitore. Vielleicht noch ein Server „im Keller“ oder ein Prototyp im Labor.
Dahinter steckt ein altes Bild von Bedrohung. Physische Angriffe gelten als aufwendig, teuer und selten. Etwas für Geheimdienste oder für hochprofessionelle Täter mit Budgets jenseits der 10.000 Euro. Schwarze Koffer, Spezialhardware, nächtliche Aktionen.
Dieser Mythos ist bequem.
Denn er schafft Distanz. Er sagt uns: Das ist nicht unser Alltag. Das betrifft uns nicht.
Und genau deshalb ist er so gefährlich.
Denn die Realität hat sich längst verschoben. Leise, schleichend, ohne große Schlagzeilen. Physisch-nahe Angriffe sind nicht verschwunden. Sie sind alltäglicher geworden. Günstiger, unauffälliger – und damit sehr viel besser kompatibel mit unserem modernen Arbeitsalltag.
Wenn „Hightech-Hackertools“ plötzlich Kleingeld kosten
Viele Menschen haben noch immer ein falsches Gefühl für die Kosten physisch-naher Angriffsmittel. In der Vorstellung reden wir über Spezialtechnik, über Forschungsprojekte, über teure Eigenentwicklungen.
In der Realität reden wir über Beträge, die man sonst für Kabel, Adapter oder Büroausstattung ausgibt.
Kleine Mikrocontroller-Plattformen, ursprünglich gedacht für Ausbildung, Bastelprojekte oder Prototyping, sind heute für 20 bis 40 Euro erhältlich. Unscheinbar, kaum größer als ein USB-Stick, aber leistungsfähig genug, um als Vermittler zwischen Eingabegeräten und Rechnern zu fungieren. Sie tun nichts Spektakuläres. Sie fallen nicht auf. Und genau das macht sie so passend für den Alltag.
USB-Adapter oder Mehrfach-Dongles für 10 bis 30 Euro sind in Büros ohnehin allgegenwärtig. Niemand hinterfragt sie. Sie lösen ein Problem, das jeder kennt: zu wenig Anschlüsse. Technisch sitzen sie jedoch genau dort, wo Informationen zwangsläufig vorbeifließen müssen. Sie sind Teil der Normalität.
Auch einfache Funk- oder Kommunikationsmodule liegen häufig im Bereich von 30 bis 70 Euro. Sie sind stromsparend, leise und dafür gebaut, lange Zeit unauffällig zu funktionieren – ursprünglich für IoT-, Industrie- oder Smart-Home-Anwendungen. Dass diese Eigenschaften auch missbraucht werden können, ist keine Fehlentwicklung. Es ist eine logische Folge ihrer Zweckbestimmung.
Rechnet man diese Dinge zusammen, landet man sehr schnell bei einem Gesamtbudget von unter 100 Euro. Ein Betrag, mit dem sich heute Dinge umsetzen lassen, die vor zehn oder fünfzehn Jahren entweder extrem teuer oder schlicht nicht praktikabel gewesen wären.
Der eigentliche Umbruch liegt nicht in der Technik selbst. Er liegt darin, dass sie keine Hürde mehr darstellt.
Und wo keine Hürde mehr ist, wird Nähe entscheidend.
Nähe schlägt Hightech
Wenn Technik billig und überall verfügbar wird, verschiebt sich der Fokus. Dann ist nicht mehr entscheidend, was jemand kann, sondern wo jemand sitzt – und wie selbstverständlich er dort sein darf.
Moderne Arbeitswelten sind genau darauf ausgelegt. Shared Offices, Floating Desks, Desk Sharing. Heute hier, morgen dort. Kein fester Arbeitsplatz, keine feste Umgebung. Man setzt sich an einen freien Tisch, klappt den Laptop auf, schließt das Dock an und arbeitet los. So, wie man es jeden Tag macht.
Und genau darin liegt der Punkt: Man sitzt nicht jeden Tag gleich.
Mal ist es ein anderer Tisch, mal ein anderer Monitor, mal ein anderes Dock. Unter dem Tisch liegt immer irgendein Kabelsalat. Adapter, Verlängerungen, Mehrfachstecker, Dockingstationen – nichts davon sieht jeden Tag gleich aus. Und niemand erwartet, dass es das tut.
Physische Präsenz ist in solchen Umgebungen kein Ausnahmezustand mehr. Sie ist Alltag. Menschen kommen und gehen. Arbeitsplätze wechseln. Heute war hier jemand aus dem eigenen Team, morgen ein externer Dienstleister, übermorgen ein Gast aus einem anderen Bereich. Alles völlig normal.
Und genau deshalb muss heute niemand mehr einbrechen. Man muss nicht auffallen. Man muss nicht lange bleiben. Es reicht oft, kurz Teil dieser Normalität zu sein. Für ein paar Minuten. Für einen unbeobachteten Moment.
Denn wer sich an einen Floating Desk setzt, prüft nicht zuerst die Verkabelung. Niemand kriecht unter den Tisch und schaut, ob jedes Kabel exakt so liegt wie gestern. Niemand weiß überhaupt noch, wie es gestern aussah. Der Kabelsalat gehört einfach dazu.
Diese Nähe verändert alles. Wenn ich nah genug am Arbeitsplatz bin, brauche ich keine aufwendige Technik. Nähe reduziert Komplexität. Sie macht viele Dinge möglich, ohne dass sie sich wie ein Angriff anfühlen. Präsenz ersetzt Hightech.
Oder anders gesagt: In einer Umgebung, in der sich alles ständig verändert, fallen Veränderungen nicht mehr auf.
Und genau deshalb passt dieses Bedrohungsmodell so gut in unsere Zeit. Es ist leise. Es ist unscheinbar. Und es fügt sich nahtlos in Arbeitswelten ein, in denen Flexibilität, Offenheit und Vertrauen gewollt sind – aber eben auch Normalität.
Mir ist egal, was sie klauen
An dieser Stelle wird meine Haltung oft missverstanden. Deshalb lohnt es sich, sie etwas genauer zu erklären.
Mir ist es tatsächlich relativ egal, was jemand aus unseren Räumlichkeiten mitnimmt. Nicht, weil Diebstahl kein Problem wäre, sondern weil er ein beherrschbares Problem ist. Ein gestohlener Laptop ist ärgerlich. Er kostet Geld. Er erzeugt Aufwand. Aber er ist sichtbar. Messbar. Versicherbar. Er taucht in einer Liste auf, in einem Ticket, in einem Schadensbericht.
Er hinterlässt Spuren.
Was mir deutlich mehr Sorgen macht, ist das, was jemand mitbringt – und wieder dalässt. Denn das bleibt oft unbemerkt. Es fehlt nichts. Es geht nichts kaputt. Der Betrieb läuft weiter, scheinbar ganz normal. Es gibt keinen Alarm, keinen Vorfall, keinen offensichtlichen Schaden.
Und genau darin liegt das Problem.
Denn was unsichtbar ist, wird nicht hinterfragt. Was nicht fehlt, wird nicht gesucht. Und was nicht auffällt, bleibt oft sehr viel länger, als uns lieb ist. Tage. Wochen. Vielleicht Monate. Währenddessen arbeiten Menschen weiter, melden sich an, schreiben E-Mails, treffen Entscheidungen – ohne zu wissen, dass sich ihre Umgebung leise verändert hat.
Der Schaden entsteht nicht im Moment des Platzierens. Er entsteht im Nicht-Bemerken danach.
Und genau deshalb ist mir diese Art von Risiko deutlich unangenehmer als jeder sichtbare Diebstahl. Sie passt nicht in klassische Sicherheitslogik, weil sie kein Ereignis ist, sondern ein Zustand. Und Zustände lassen sich schwerer erklären, schwerer messen – und noch schwerer vermitteln.
Aber genau sie entscheiden am Ende darüber, wie verletzlich eine Organisation wirklich ist.
Eine Geschichte aus dem ganz normalen Büroalltag
Ich komme morgens ins Büro. Shared Office, flexible Arbeitsplätze, nichts Besonderes. Ich suche mir einen freien Desk, klappe den Laptop auf, stecke das Dock an. Alles fühlt sich vertraut an. Normal.
Am nächsten Tag sitze ich woanders. Am übernächsten wieder an diesem Platz. Gleicher Tisch, gleicher Monitor, gleiche Tastatur. Das Kabelgewirr unter dem Tisch habe ich noch nie bewusst betrachtet – warum auch?
Was ich nicht weiß: Zwischen gestern und heute war ich nicht der Einzige an diesem Arbeitsplatz. Vielleicht jemand, der nur kurz Strom brauchte. Vielleicht ein externer Dienstleister. Vielleicht jemand, der einfach einen Platz gesucht hat.
Und vielleicht steckt zwischen Tastatur und Dockingstation plötzlich etwas, das dort gestern noch nicht war. Kein blinkendes Gerät. Kein verdächtiges Konstrukt. Nur etwas, das aussieht, als hätte es schon immer dazugehört.
Ich arbeite weiter. Ich melde mich an. Ich schreibe E-Mails. Ich erledige meinen Job. Und ich habe keinen Anlass, an meiner Umgebung zu zweifeln.
Nicht aus Fahrlässigkeit. Sondern weil Veränderung heute der Normalzustand ist.
Shared Offices als Verstärker, nicht als Ursache
Shared Offices sind kein Sicherheitsproblem an sich. Sie sind kein Fehler im System und auch kein Ausdruck von Nachlässigkeit. Sie sind ein Verstärker. Sie nehmen etwas, das ohnehin existiert, und machen es schwerer sichtbar.
An festen Arbeitsplätzen entsteht Kontrolle nicht durch aktives Sicherheitsbewusstsein, sondern durch Gewohnheit – zumindest in der Theorie. Man entwickelt über die Zeit eine mentale Referenz dafür, wie der eigene Platz aussieht. Wie die Kabel normalerweise liegen. Wo Dinge stehen. Diese Referenz kann helfen, Veränderungen wahrzunehmen. Manchmal merkt man, dass etwas fehlt. Manchmal auch, dass etwas neu ist. Nicht, weil man bewusst darauf achtet, sondern weil es sich kurz falsch anfühlt.
Aber diese Referenz ist kein Garant.
Auch am festen Arbeitsplatz stumpft Wahrnehmung ab. Man schaut nicht jeden Tag bewusst hin. Kabelsalat bleibt Kabelsalat. Adapter bleiben Adapter. Kleine Veränderungen verschwinden im Hintergrundrauschen des Alltags. Je vertrauter die Umgebung wird, desto weniger Aufmerksamkeit bekommt sie. Dinge, die gestern noch aufgefallen wären, wirken heute einfach normal. Routine schützt nicht – sie beruhigt.
Im Shared Office verschwindet selbst diese fragile Vergleichsbasis.
Wenn jeden Tag andere Menschen an denselben Plätzen sitzen, gibt es kein stabiles „normal“ mehr, an dem man Abweichungen messen könnte. Heute sieht der Tisch so aus, morgen anders. Ein anderer Monitor, ein anderes Dock, ein anderer Adapter. Unter dem Tisch liegt immer irgendein Kabelsalat. Alles ist erklärbar. Alles ist plausibel. Und genau deshalb wird nichts hinterfragt.
Veränderung wird zum Normalzustand. Und Normalität ist das, was wir am wenigsten prüfen.
Selbst wenn man bewusst hinschauen wollte, wüsste man oft gar nicht, worauf. War dieses Kabel gestern schon da? Gehört dieser Adapter wirklich dazu? Ist das neu oder einfach Teil des Setups des letzten Nutzers? Fragen, die sich im Alltag nicht stellen, weil es keinen offensichtlichen Anlass gibt, sie zu stellen.
Der entscheidende Unterschied zwischen festen Arbeitsplätzen und Shared Offices liegt also nicht darin, dass dort niemand aufmerksam wäre. Er liegt darin, dass dort oft nicht einmal mehr eine belastbare Referenz existiert. Wenn Arbeitsplätze täglich wechseln, Setups sich ständig unterscheiden und jeder Tisch ein wenig anders aussieht, ist alles von vornherein variabel. Alles ist erklärbar. Alles ist plausibel.
Shared Offices schaffen damit keine neuen Risiken. Sie verschieben bestehende. Sie machen sie leiser, unauffälliger und schwerer greifbar. Nicht, weil etwas falsch gemacht wird, sondern weil Flexibilität, Offenheit und Wechsel genau das sind, was diese Arbeitsmodelle ausmacht.
Und genau deshalb fallen Veränderungen im negativen Sinne kaum auf – selbst dann nicht, wenn man guten Willen, Aufmerksamkeit und Erfahrung mitbringt.
Der eigentliche Angriff ist organisatorisch
An diesem Punkt wird klar, dass der Angriff in den meisten Fällen gar kein technischer ist. Die Technik spielt eine Rolle, ja – aber sie ist selten der entscheidende Faktor. Der eigentliche Angriff ist organisatorisch.
Er beginnt mit scheinbar banalen Fragen, die im Alltag kaum gestellt werden. Wer darf wo sitzen? Wer darf sich an welchen Arbeitsplatz setzen, und unter welchen Voraussetzungen? Wer darf Geräte anschließen, Adapter nutzen, etwas „kurz dazwischenstecken“? Und vor allem: Wer prüft eigentlich, was dauerhaft angeschlossen bleibt, wenn sich Arbeitsplätze ständig verändern?
Noch unbequemer wird es bei der letzten Frage: Wer fühlt sich verantwortlich, wenn niemand explizit verantwortlich ist?
In vielen Organisationen sind Zuständigkeiten sauber verteilt – auf dem Papier. Facility kümmert sich um Türen, Zutritte und Räume. IT kümmert sich um Systeme, Endgeräte und Netzwerke. Security kümmert sich um Richtlinien, Policies und Awareness. Jede dieser Disziplinen erfüllt ihre Aufgabe. Und trotzdem entsteht genau zwischen ihnen ein Raum, der im Alltag kaum beachtet wird.
Denn dort, zwischen Tür und System, zwischen Arbeitsplatz und Netzwerk, liegt der gelebte Betrieb. Dort passiert das, was nicht in Prozessen beschrieben ist. Dort werden Ausnahmen gemacht, Abkürzungen genommen, pragmatische Entscheidungen getroffen. Nicht aus Nachlässigkeit, sondern aus Effizienz. Weil der Betrieb laufen muss.
Und genau dort entstehen Gelegenheiten.
Nicht, weil jemand etwas falsch macht. Sondern weil niemand ausdrücklich dafür zuständig ist, das Zusammenspiel dieser Bereiche im Alltag kontinuierlich zu betrachten. Verantwortung wird fragmentiert, während der Arbeitsplatz als Ganzes unbewacht bleibt.
Der Angriff nutzt genau diese Lücke. Er braucht keine komplexe Technik. Er braucht keine ausgefeilten Exploits. Er braucht nur einen Moment, in dem Verantwortung diffus ist und Normalität als gegeben angenommen wird.
Und genau deshalb sind organisatorische Angriffe so wirksam. Sie passen sich an den Betrieb an. Sie verschwinden im Alltag. Und sie bleiben oft genau dort unentdeckt, wo niemand konkret hinschaut – weil alle glauben, jemand anderes würde es tun.
Ein leiser Schlussgedanke
Vielleicht ist das eigentliche Problem gar nicht, dass unsere Arbeitsumgebungen unsicher sind. Vielleicht ist das Problem, dass sie sich zu vertraut anfühlen.
Wir bewegen uns jeden Tag durch dieselben Gebäude, setzen uns an Schreibtische, die wir schon dutzendfach benutzt haben, und verlassen uns darauf, dass das, was gestern da war, heute schon noch richtig sein wird. Vertrautheit erzeugt Ruhe. Und Ruhe erzeugt Annahmen.
Die größte Stärke moderner Arbeitsumgebungen – Offenheit, Flexibilität und Vertrauen – ist gleichzeitig ihre größte Angriffsfläche. Nicht, weil Menschen fahrlässig handeln. Sondern weil Systeme auf Normalität ausgelegt sind. Und Angriffe genau dort ansetzen, wo Normalität nicht mehr hinterfragt wird.
Der James-Bond-Mythos hilft uns dabei nicht weiter. Er beruhigt. Er schafft Distanz. Er vermittelt das Gefühl, dass physische Angriffe spektakulär, teuer und selten sein müssten. Und genau dadurch verhindert er, dass wir hinschauen.
Denn die gefährlichsten Angriffe sind heute nicht laut. Sie sind nicht teuer. Und sie sind nicht spektakulär.
Sie sind leise. Günstig. Unscheinbar.
Was wir deshalb brauchen, ist kein Generalverdacht und keine Paranoia, sondern ein gesundes Maß an Misstrauen. Die Bereitschaft, Dinge nicht einfach als gegeben hinzunehmen, nur weil sie vertraut wirken. Ein kurzer zweiter Blick. Ein Innehalten. Die Frage: Gehört das hier wirklich so?
Besser einmal zu viel hinschauen als einmal zu wenig. Besser einmal mehr nachfragen oder melden, als still davon auszugehen, dass schon alles passen wird.
Denn Aufmerksamkeit ist keine Schwäche. Sie ist ein Zeichen von Verantwortung. Und genau sie entscheidet im Alltag darüber, ob leise Veränderungen unbemerkt bleiben – oder rechtzeitig auffallen.
Und genau deshalb sollten wir diese Angriffe ernst nehmen.
Denn mir ist egal, was sie klauen.
Zitat:”Ich habe Angst vor dem, was sie da lassen."