Vor rund acht Wochen habe ich in einer Runde eine Präsentation zum Thema „AI Vulnerability Storm“ gehalten. Es ging dabei um eine Entwicklung, die ich nicht nur technisch spannend finde, sondern auch fachlich ziemlich unbequem.
Am Ende habe ich noch ein paar Gedanken aus meiner Glaskugel mitgegeben. Also das, was man meistens sagt, wenn man eigentlich weiß, dass man es nicht genau wissen kann, aber trotzdem ein ziemlich klares Bauchgefühl hat.
Meine These war im Kern recht einfach. KI wird Angreifer nicht nur schneller machen. KI wird Angriffe breiter machen. Flexibler. Anpassungsfähiger. Und vor allem wird KI dafür sorgen, dass Dinge interessant werden, die früher für viele Angreifer zu speziell, zu klein oder schlicht zu mühsam waren.
Sieben Wochen später erscheint genau dazu die erste größere Forschungsarbeit. Heise berichtet über einen anpassungsfähigen KI-Wurm, die wissenschaftliche Arbeit selbst trägt den Titel „AI Agents Enable Adaptive Computer Worms“.
Man kann jetzt natürlich sagen, dass das nur Forschung ist. Das stimmt auch. Aber Forschung hat im Cyberbereich leider manchmal die unangenehme Eigenschaft, nicht lange Forschung zu bleiben. Vor allem dann nicht, wenn sie zeigt, dass ein neues Angriffsmodell grundsätzlich funktioniert.
Und genau hier wird es interessant.
Bisher war die Welt für viele Cyber-Kriminelle, im Volksmund gerne einfach „Hacker“ genannt, noch vergleichsweise gut sortiert. Nicht harmlos, aber sortiert. Gruppen hatten ihre Werkzeuge, ihre Vorgehensweisen, ihre Opferprofile, ihre Infrastruktur und ihre Abläufe. Wer sich auf Ransomware spezialisiert hatte, arbeitete mit bestimmten Zugängen, bestimmten Payloads, bestimmten Erpressungsmodellen und bestimmten Prozessen.
Gruppen wie Black Basta sind dafür ein gutes Beispiel. Black Basta hat in kurzer Zeit weltweit Aufmerksamkeit erzeugt, weil die Angriffe effizient, professionell und zerstörerisch waren. Zwischen April 2022 und Mai 2024 wurden über 500 Organisationen betroffen. Das Vorgehen folgte dem inzwischen bekannten Double-Extortion-Modell. Erst werden Daten gestohlen, dann Systeme verschlüsselt, danach wird mit Veröffentlichung gedroht, wenn nicht gezahlt wird.
Das ist nicht mehr der romantisierte Einzelgänger mit Kapuze im dunklen Keller. Das ist organisierte Kriminalität mit Geschäftsmodell.
Solche Gruppen funktionieren in Teilen wie normale Unternehmen. Nur ist das Produkt eben Erpressung. Es gibt Rollen, Prozesse, technische Plattformen, Verhandlungsteams, Supportstrukturen, Finanzabwicklung, Rekrutierung und teilweise auch eine erschreckend professionelle Kommunikation mit den Opfern. Man könnte fast sagen, sie haben alles, was ein Unternehmen braucht. Nur ohne Ethik, ohne Rechtsabteilung, die bremst, und ohne den Wunsch, irgendetwas Sinnvolles für die Gesellschaft zu bauen.
Vorher war diese Welt stark durch Spezialisierung geprägt. Eine Gruppe hatte ihre Tools. Eine Gruppe hatte ihr Prozedere. Eine Gruppe wusste, welche Ziele sich lohnen und welche Angriffswege funktionieren. Das war effizient, aber nicht beliebig flexibel. Der Angreifer kam mit einem Werkzeugkasten. Wenn das Schloss passte, wurde es gefährlich. Wenn nicht, musste er umbauen, nachlegen oder sich ein anderes Ziel suchen.
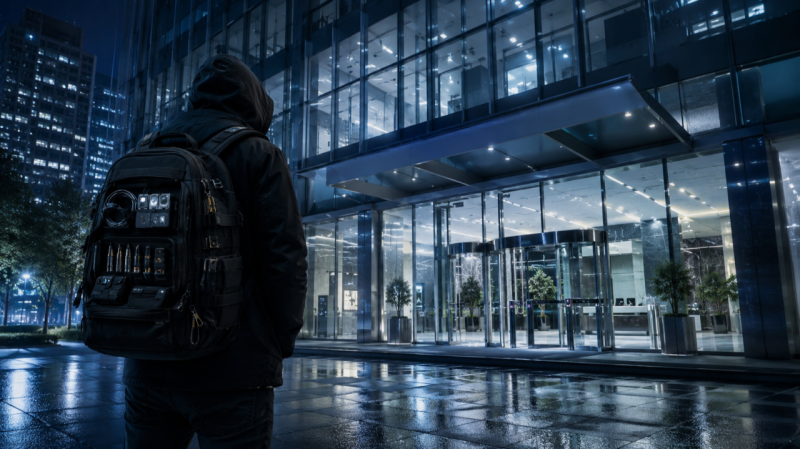
Mit KI verändert sich dieses Bild. Jetzt steht der Angreifer sprichwörtlich vor der Haustür. Nicht mehr nur mit einem Werkzeugkasten, sondern mit einem Rucksack. Und in diesem Rucksack ist nicht nur ein Schraubendreher, ein Brecheisen und ein alter Exploit aus irgendeinem Forum. In diesem Rucksack steckt die Fähigkeit, vor Ort zu verstehen, wo die Tür ist, welches Schloss verbaut wurde, ob das Fenster gekippt ist, ob die Kellertür offensteht und ob auf dem Dachboden zufällig noch ein alter Wartungszugang liegt.
Er muss nicht mehr alles vorher wissen. Er kann vor Ort lernen. Genau das ist der eigentliche Kipppunkt.Der neue KI-Wurm aus der Forschungsarbeit ist nicht einfach nur Malware mit etwas KI-Deko darüber. Er steht für ein anderes Modell. Die Angriffstechnik ist nicht mehr fest eingebaut. Der Wurm kann Ziele beobachten, daraus ableiten, was passen könnte, und seine Angriffsschritte entsprechend anpassen. Er nutzt kompromittierte Systeme außerdem als eigene Infrastruktur, etwa um Rechenleistung für weitere Angriffe zu verwenden. Damit verschiebt sich nicht nur die Technik, sondern auch die Ökonomie des Angriffs.
Für die Verteidigung ist das unangenehm. Denn es räumt mit einem Irrglauben auf, der in vielen Organisationen immer noch irgendwo im Hinterkopf sitzt. Der Gedanke, dass ein Nischenprodukt automatisch weniger gefährdet ist, weil es nur wenige Male auf der Welt gebaut wurde. Früher konnte man zumindest noch argumentieren, dass es sich für einen breiten Angreifer nicht lohnt, für irgendein Spezialgerät, irgendeine alte Fachanwendung oder irgendein exotisches System einen eigenen Exploit zu schreiben.
Das war nie eine gute Sicherheitsstrategie. Aber es war manchmal eine halbwegs nachvollziehbare Annahme zur Angreiferökonomie.
Mit KI wird diese Rechnung schlechter.
Wenn Angriffslogik dynamisch erzeugt werden kann, dann wird auch das Nischenprodukt interessant. Nicht, weil es plötzlich berühmt ist. Sondern weil der Aufwand sinkt. Ein seltenes medizinisches Gerät, eine alte Spezialanwendung, ein industrieller Controller, ein IoT-System oder ein ganz gewöhnlicher Office-PC mit Webbrowser rücken näher zusammen. Alles, was erreichbar, verstehbar und ausnutzbar ist, kann zum Ziel werden.
Und genau das ist der Punkt, den wir ernst nehmen müssen.
Wir dürfen uns nicht mehr darauf verlassen, dass Unbekanntheit schützt. Wir dürfen uns nicht mehr darauf verlassen, dass Spezialtechnik außerhalb des Fokus liegt. Und wir dürfen uns auch nicht darauf verlassen, dass Angreifer immer nur mit den Angriffen kommen, die wir bereits kennen.
Der Angreifer muss nicht mehr zwingend der Experte für jedes einzelne Zielsystem sein. Wenn er die richtigen KI-gestützten Werkzeuge hat, reicht es zunehmend aus, dass er vor der Tür steht und seinen Rucksack öffnet.
Das ist ein ziemlich unangenehmes Bild. Aber es ist vermutlich näher an der Zukunft, als uns lieb ist.
Für die Verteidigung bedeutet das nicht, dass wir jetzt in Panik verfallen sollten. Panik ist selten ein gutes Sicherheitskonzept. Aber wir müssen nüchtern anerkennen, dass sich die Geschwindigkeit und Breite der Angriffe verändert.
Wir brauchen mehr Sichtbarkeit. Was wir nicht kennen, können wir nicht schützen.
Wir brauchen ein besseres Verständnis unserer Angriffsflächen. Nicht nur auf dem Papier, sondern real im Netz, real in den Abhängigkeiten, real in den Betriebsprozessen.
Wir brauchen eine ehrlichere Bewertung von Systemen, die bisher gerne unter „läuft halt irgendwie“ einsortiert wurden. Gerade diese Systeme werden in einer KI-getriebenen Angriffswelt nicht automatisch uninteressanter. Eher im Gegenteil.
Und wir brauchen saubere Grundlagen. Segmentierung, Schwachstellenmanagement, Identitäten, sichere Konfigurationen, Monitoring, Incident Response und Notfallprozesse sind nicht die langweilige Pflicht vor der Kür. Sie sind der Teil, der entscheidet, ob ein Angriff ein Ereignis bleibt oder zur Krise wird.
Ich finde es immer noch bemerkenswert, wie schnell sich diese Zeit gerade entwickelt. Vor wenigen Wochen war es noch ein Gedanke aus der Glaskugel. Jetzt liegt die erste Forschungsarbeit dazu öffentlich vor.
Ich möchte ehrlich gesagt gar nicht zu tief in diese Glaskugel schauen, was als Nächstes kommt. Aber ich bin wachsam. Und ich habe beide Augen im Internet, um früh zu sehen, welche Themen wir als Nächstes adressieren müssen.
Denn die Haustür war nie das eigentliche Problem.
Das eigentliche Problem ist der Rucksack.
Quellen
Heise, „Malware: KI erzeugt kaum aufhaltbaren Wurm“ https://www.heise.de/news/IT-Forscher-zeigen-anpassungsfaehigen-KI-Wurm-11318083.html
arXiv, „AI Agents Enable Adaptive Computer Worms“ https://arxiv.org/abs/2606.03811
arXiv HTML-Version, „AI Agents Enable Adaptive Computer Worms“ https://arxiv.org/html/2606.03811v1
CISA, „#StopRansomware: Black Basta“ https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-131a
Microsoft, „What is Ransomware as a service (RaaS)“ https://www.microsoft.com/en-us/security/security-insider/threat-landscape/ransomware-as-a-service
Peter Hecko, „AI Vulnerability Storm – Wenn Angreifer schneller werden“ https://www.linkedin.com/pulse/ai-vulnerability-storm-wenn-angreifer-schneller-werden-peter-hecko-kklkf/